BIENVENIDO
HOLA, SOY JUAN CARLOS
Web Application Developer & Cybersecurity
juank@Jc:~$ ls -l
total 6
Formación
Bienvenido a mi pequeño rincón en el amplio mar de Internet.
En esta sección podrás conocerme un poco mejor, más allá del código, los proyectos y las tecnologías. También puedes hablar con mi asistente, que encontrarás al principio de esta web. Estará encantado de responder cualquier pregunta.
En esta sección podrás conocerme un poco mejor, más allá del código, los proyectos y las tecnologías. También puedes hablar con mi asistente, que encontrarás al principio de esta web. Estará encantado de responder cualquier pregunta.
Formación
Descubrí que me interesa especialmente la lógica que hay detrás de una aplicación, y lo que llamó mi atención fue el desarrollo backend, donde me formé con: Java en entorno servidor, bases de datos, lógica de negocio y APIs. Además, como usuario de Linux, he utilizado Python para scripting, y esto me llevó a explorar su uso en el desarrollo web e integrarlo posteriormente con FastAPI. A medida que adquiría experiencia en desarrollo web, aprendí la importancia de trabajar con criterio y entender lo que hay detrás de una decisión técnica. Algo que sigo reforzando al construir mis propios proyectos, donde puedo poner todo esto en práctica y seguir mejorando como desarrollador.
También tengo conocimientos de frontend y mi background como diseñador gráfico me da perspectiva a la hora de plantear y maquetar interfaces claras, funcionales y atractivas.
Conocer ambas partes me ayuda a entender mejor un proyecto y comunicarme con claridad. Al final, tan importante como hacer bien las cosas es saber comunicarse.
Back-end

Front-end



Tools


juank@Jc:~$ nmap -sV -p- juank
OPEN recon OSINT attack surface mapping
OPEN recon nmap network mapping
OPEN recon gobuster dir enumeration
OPEN appsec Burp Suite traffic interception
OPEN appsec OWASP ZAP automated scanning
OPEN appsec ffuf fuzzing / endpoint discovery
OPEN appsec sqlmap SQL injection testing
OPEN S.O Kali Linux pentest environment
OPEN lab Metasploit lab exploitation
Mi enfoque en ciberseguridad está en AppSec y desarrollo seguro. Empecé con laboratorios de pentesting, que me ayudaron a pensar en seguridad a la hora de desarrollar una aplicación: ¿qué vulnerabilidad tenía ese campo que me permitió realizar un SQL injection? ¿Qué había detrás de esa url vulnerable a Local File Inclusion? o Qué CVE tenia esa librería que me permitió hacer un RCE?. Ese tipo de experiencias me llevó a pensar en cómo evitar este tipo de problemas desde el propio desarrollo.
La seguridad es parte fundamental de toda aplicación. Hoy en día, con la IA como acelerador y democratizador del desarrollo, el criterio técnico y la seguridad son más importantes que nunca: una aplicación no solo debe funcionar, sino que ella y su entorno deben ser seguros para quien la utiliza.
seguridad por capas
juank@Jc:~$ systemctl status --no-pager
nginx.service active (running)
docker.service active (running)
postgresql.service active (running)
redis-server.service active (running)
fail2ban.service active (running)
wg-quick@wg0.service active (exited)
borgmatic.timer active (waiting)
Con mi primera pequeña app, surgió la pregunta: “¿Y cómo hago que esto funcione fuera de mi entorno local?”. Fue entonces cuando me interesé por el despliegue de aplicaciones y los servidores y decidí montar mi propio VPS para alojar mis proyectos. Desde entonces, no he dejado de aprender sobre Linux, administración, hardening, despliegue y lo que ocurre en el entorno donde vive el código.
Así que mis proyectos viven en mi servidor, donde me encargo de desplegar, administrar y mantenerlo funcional y seguro.
// Arquitectura de mi infraestructura

/Proyectos
Aquí puedes ver algunos de los proyectos en los que he trabajado, tanto personales como profesionales. Cada uno responde a una idea, una necesidad o un reto diferente.
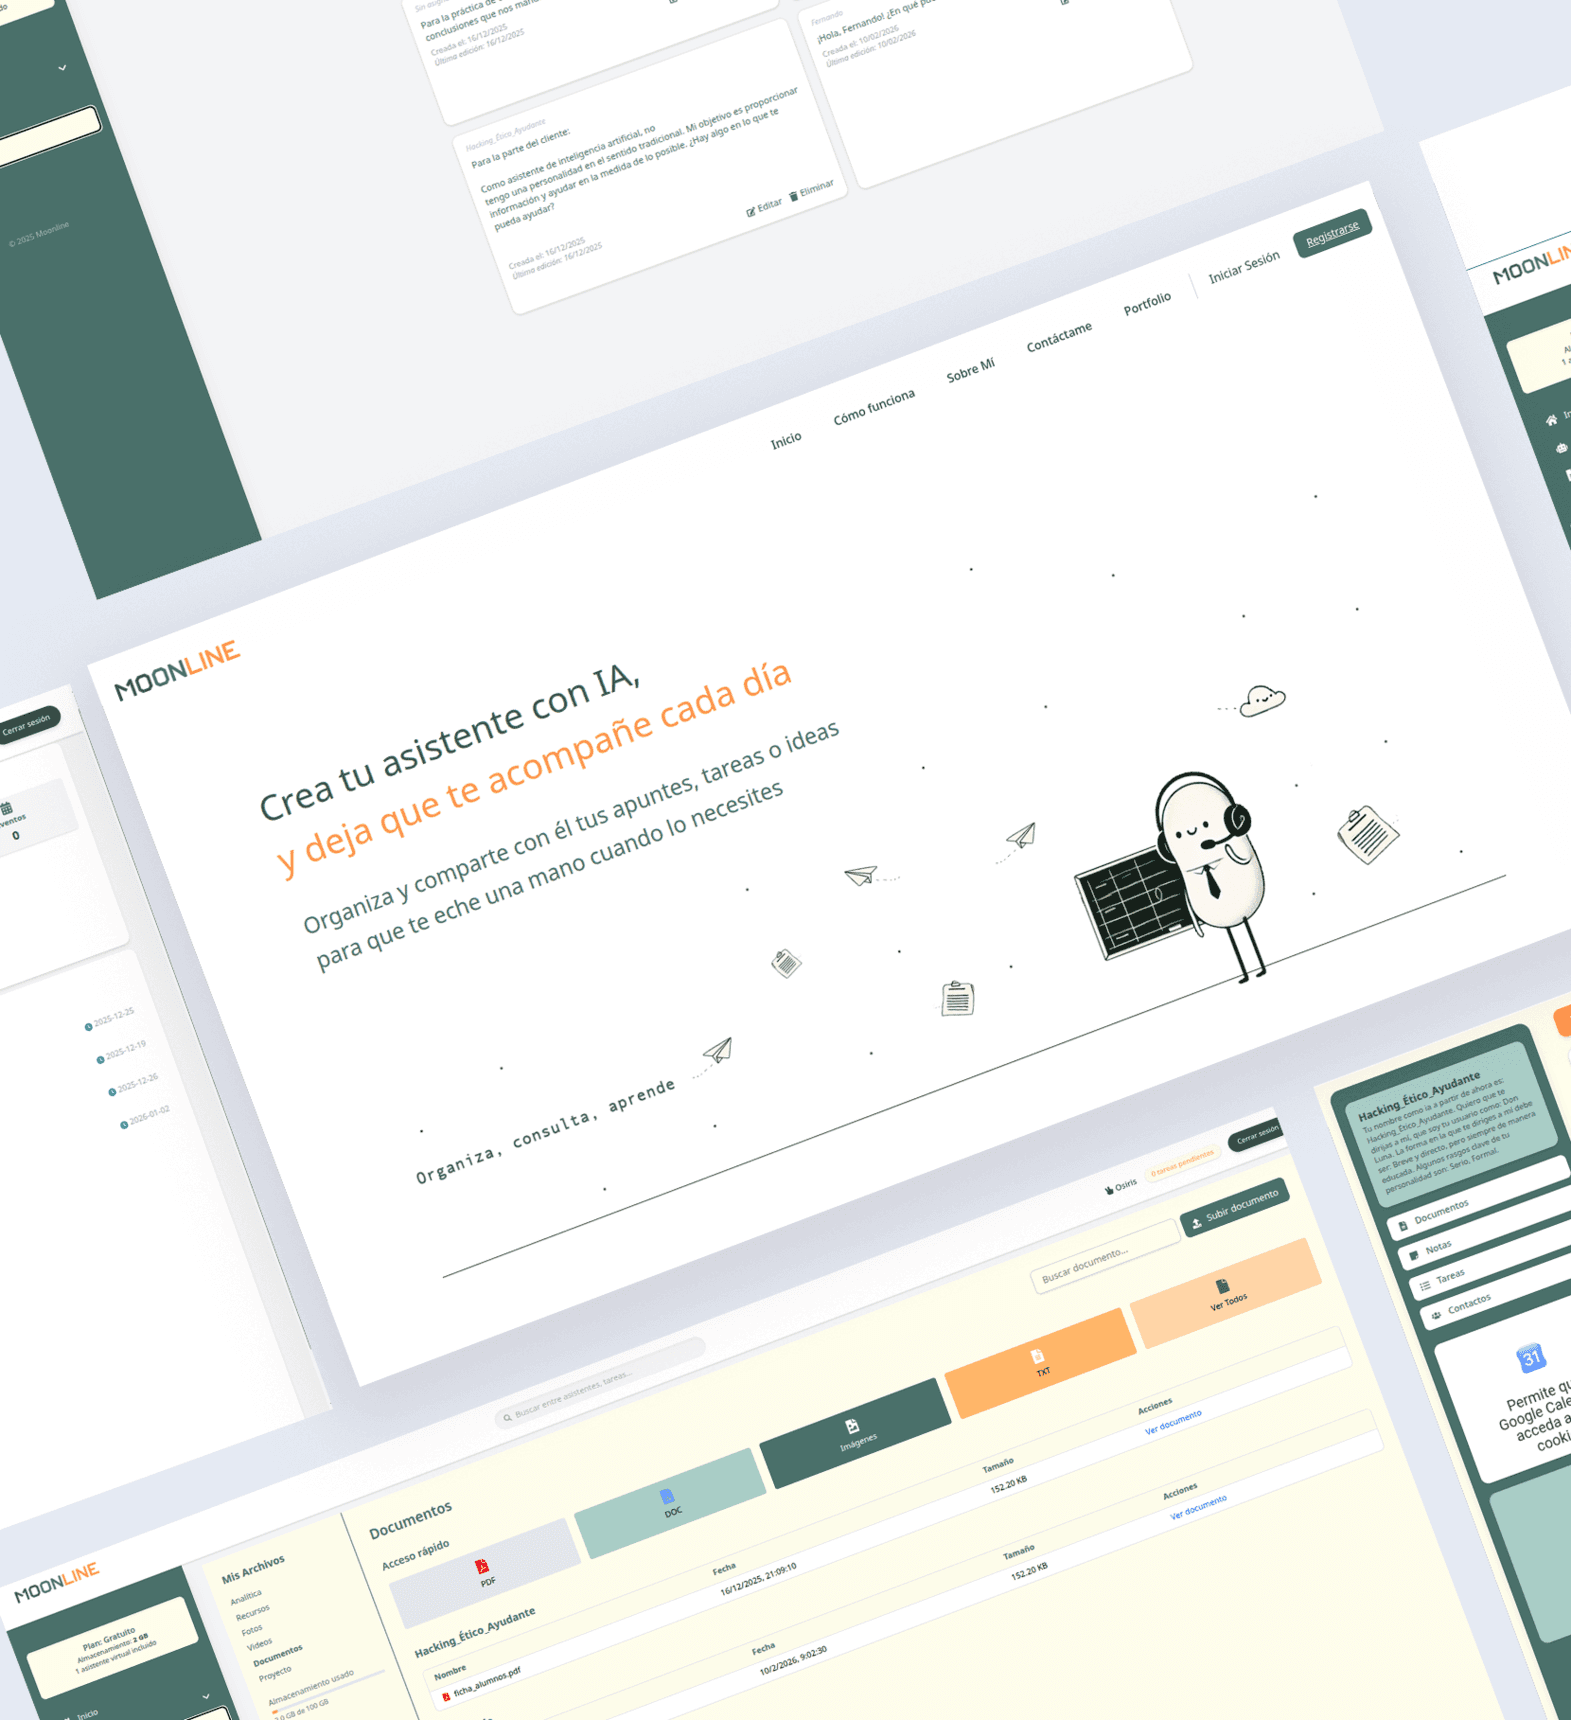
MOONLINE
Plataforma SaaS con asistente de IA personalizable. Organiza notas, tareas y documentos, y consulta a tu asistente entrenado con tu propio contexto.
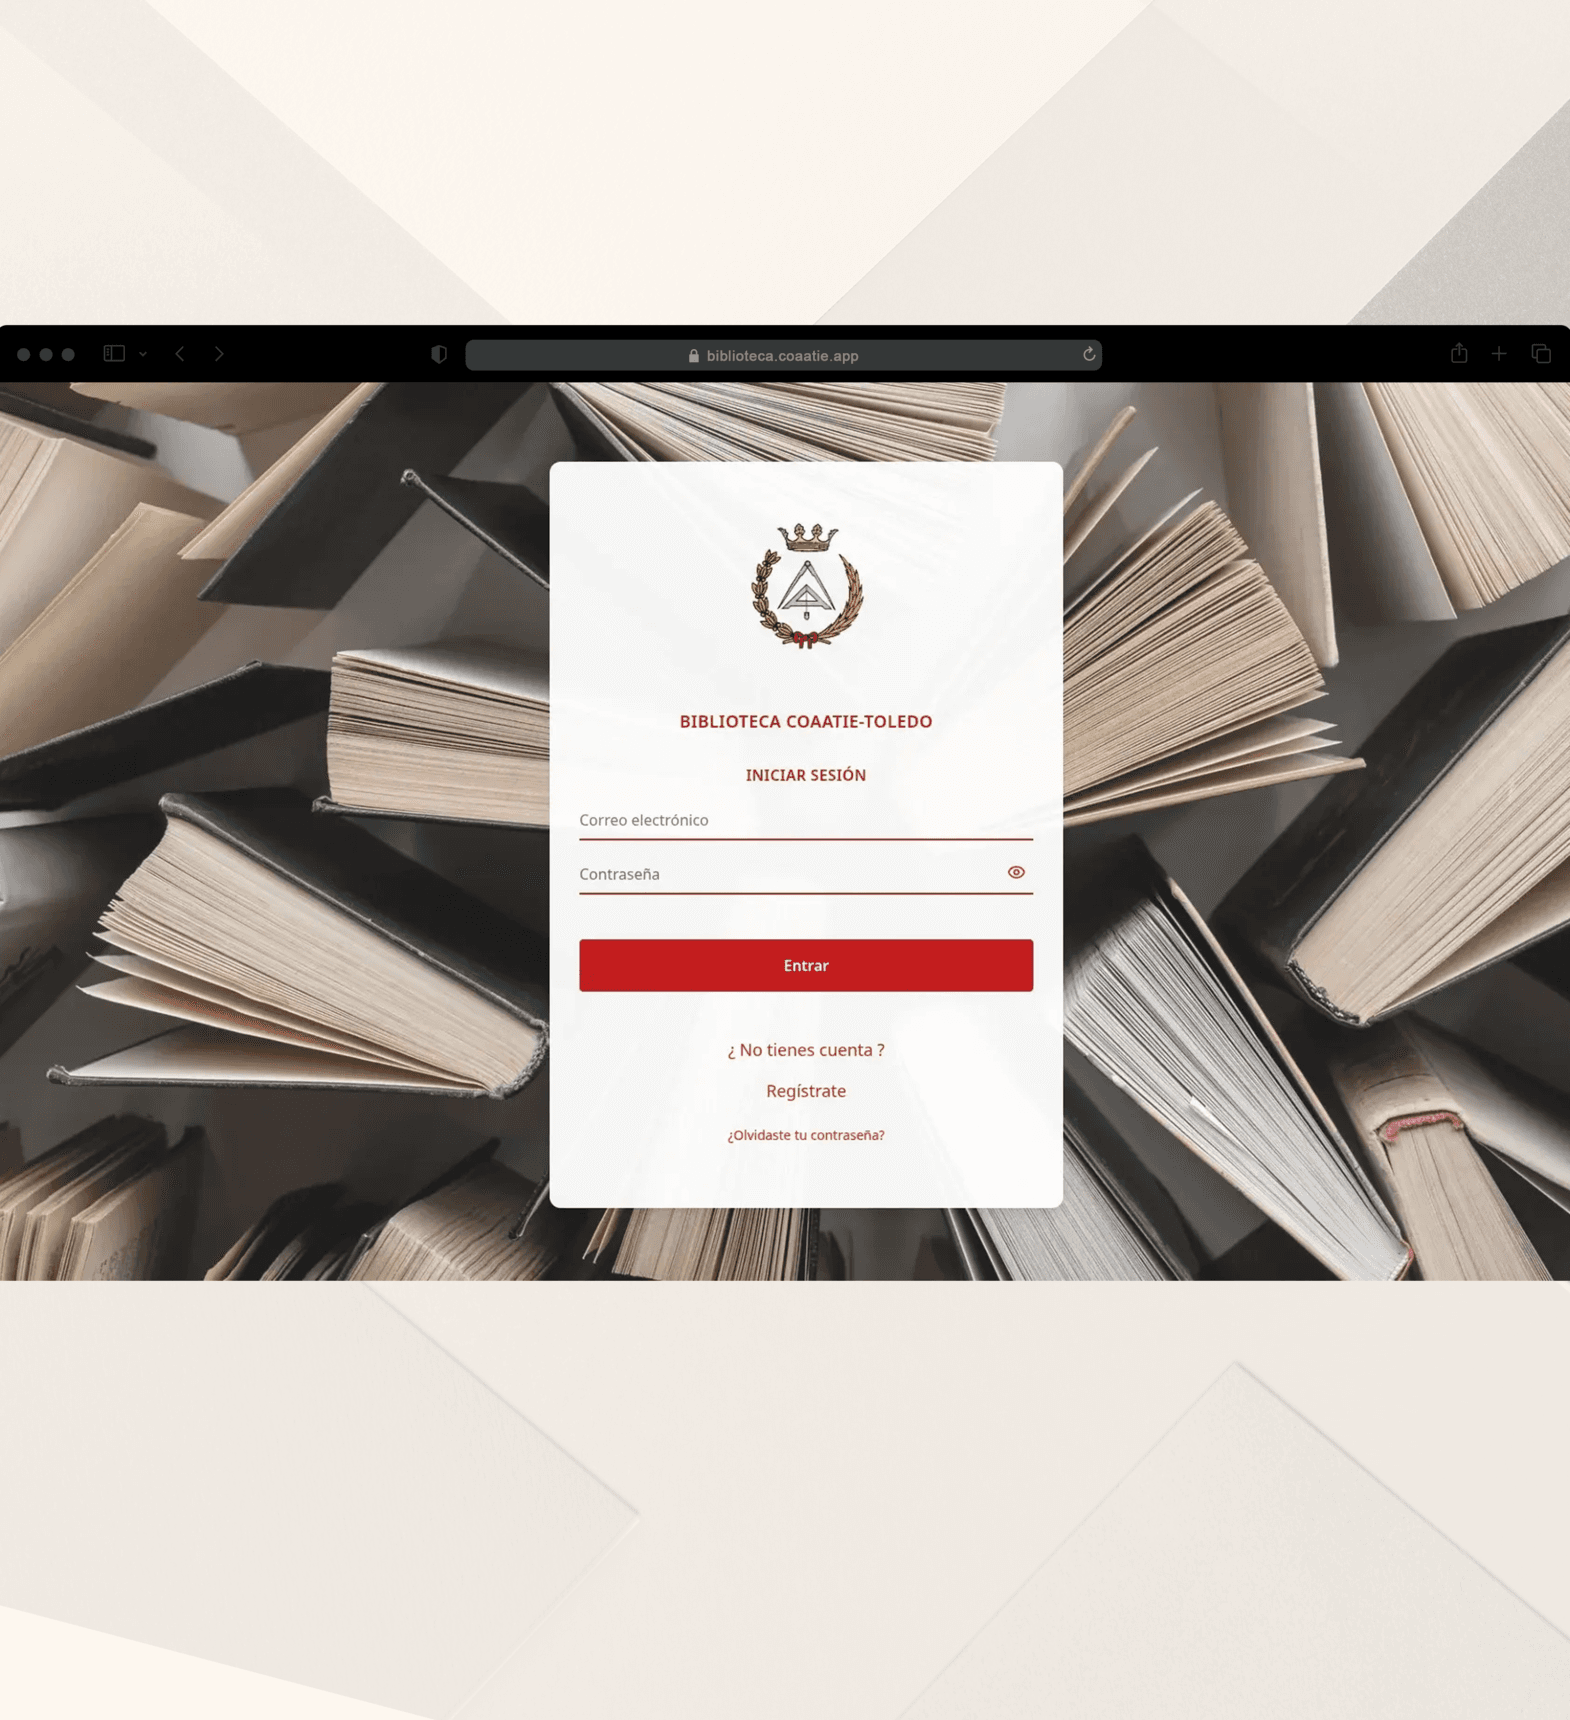
Biblioteca COAATIE
Sistema de gestión bibliotecaria full-stack con control de socios, catálogo, préstamos, reservas y devoluciones. Autenticación con roles diferenciados para administrador y socio.
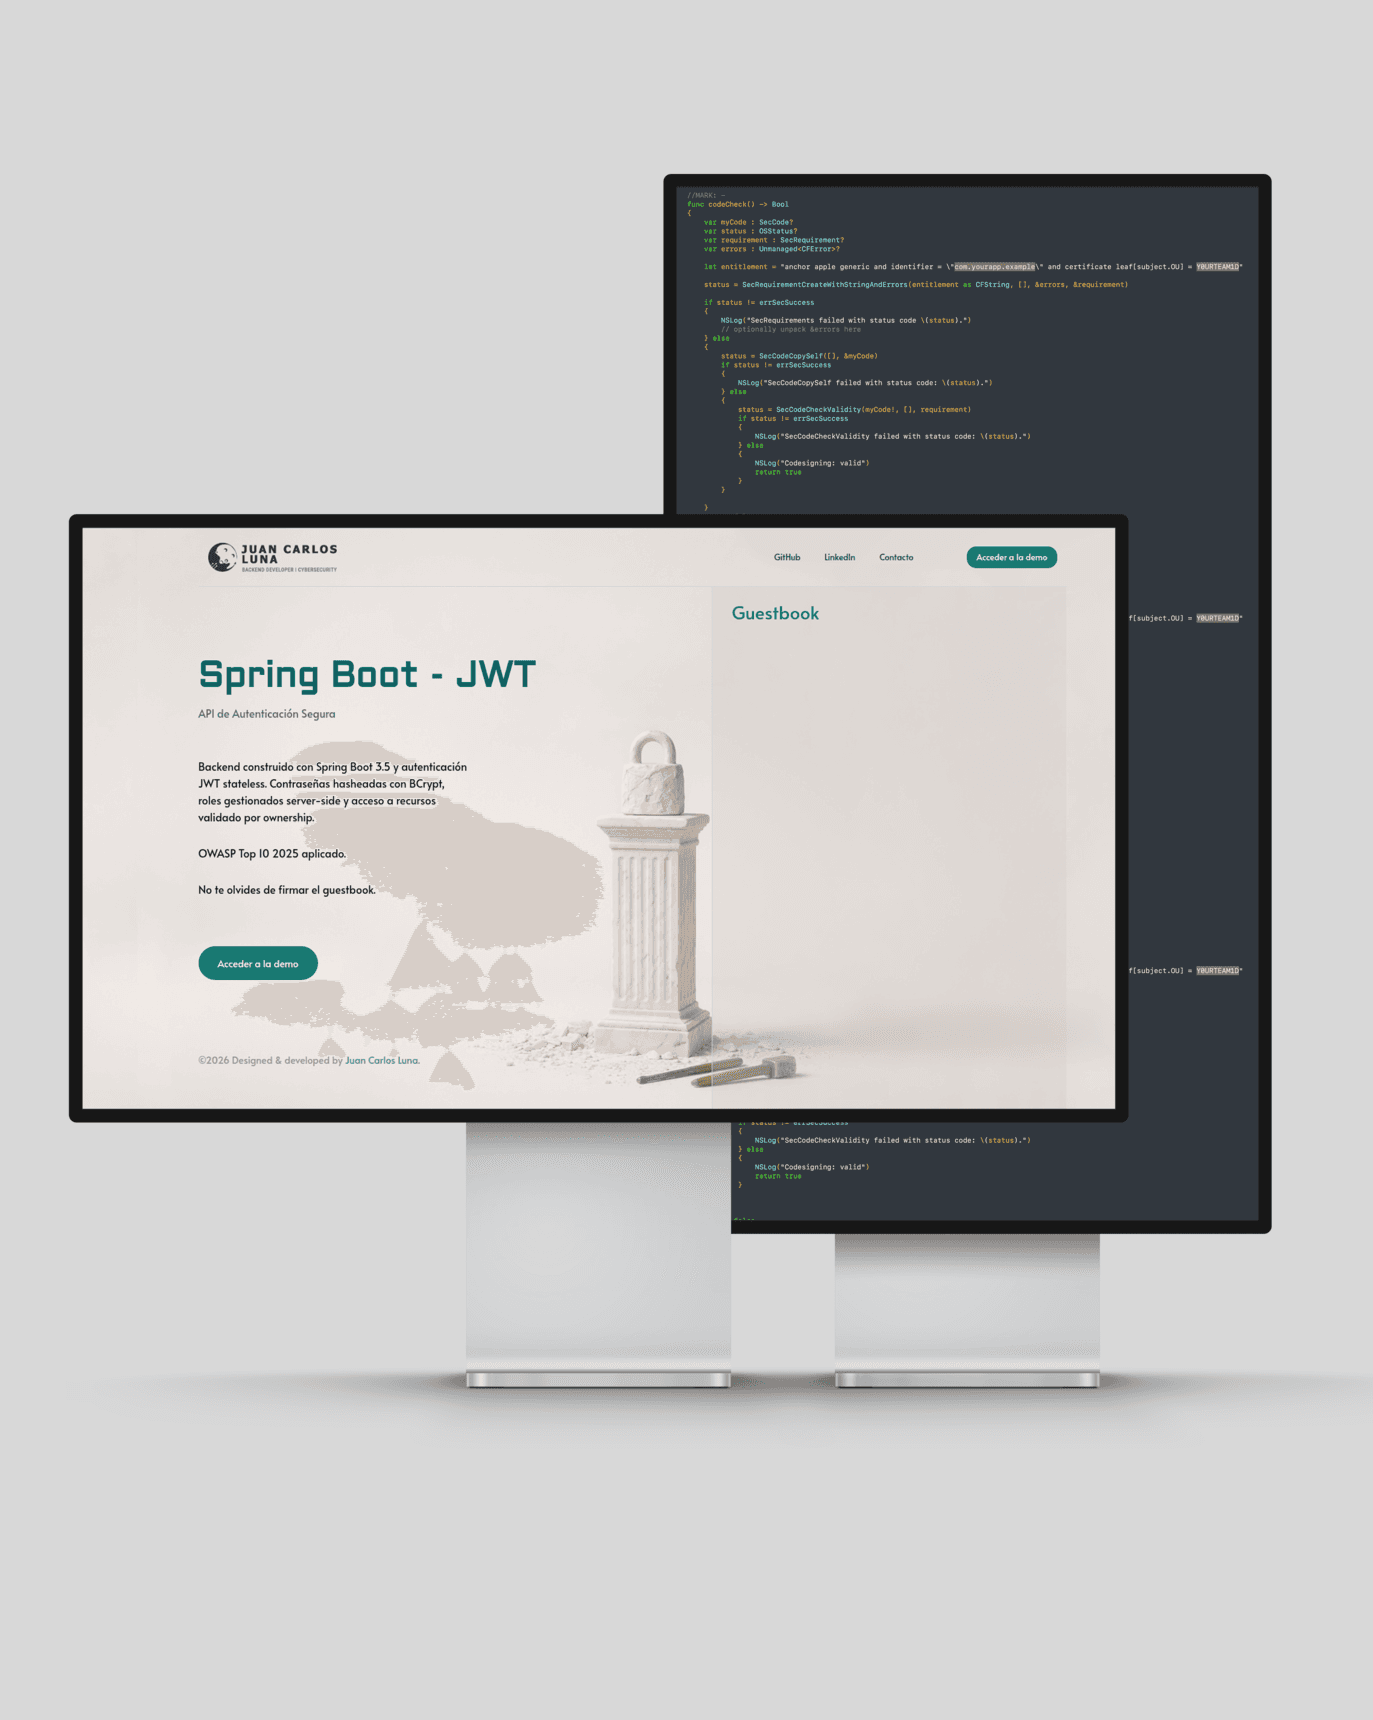
JWT Auth API
API de autenticación segura y stateless construida con Spring Boot. Contraseñas hasheadas con BCrypt, roles gestionados server-side y acceso a recursos validado por ownership.
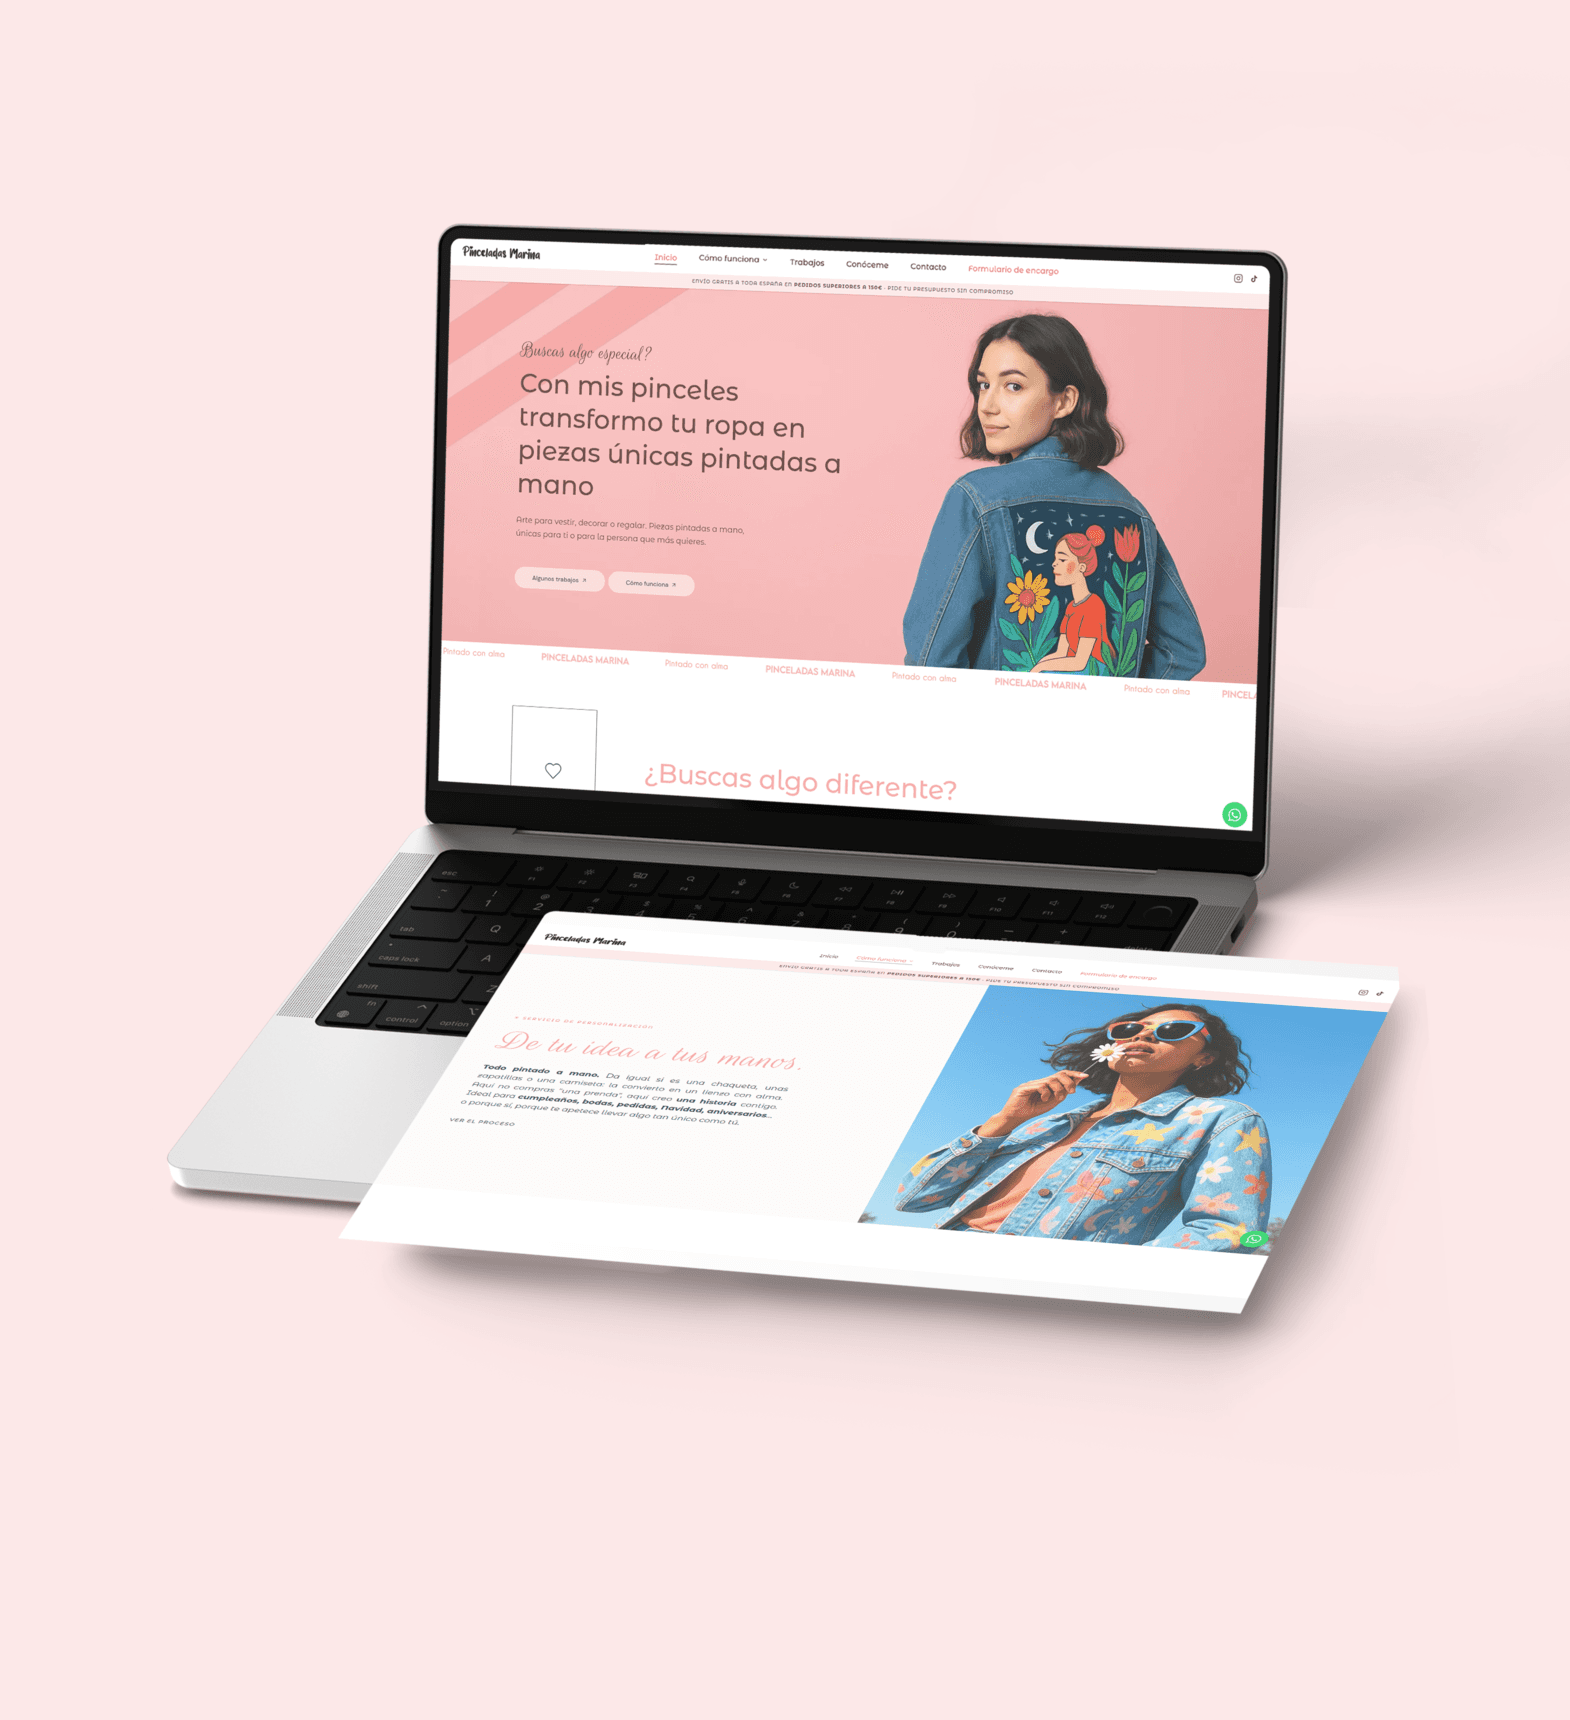
Pinceladas Marina
Web de marca personal para un servicio de personalización artesanal de prendas, accesorios y artículos de decoración pintados a mano, cada uno único y cargado de significado para quien lo encarga.
Lacuriosidadeslabasemismadelaeducación,ysimedicenquelacuriosidadmatóalgato,digosolamentequeelgatomuriónoblemente.
— Arnold Edinborough
/Contacto
Si algo te ha llamado la atención, escríbeme. Sin compromiso, estaré encantado de hablar contigo.
> /contacto.sh
ACTUALMENTE ABIERTO A:
[ 1 ] Posiciones full-time
[ 2 ] Colaboraciones
[ 3 ] Consultas técnicas
|
> form.contact